Junte-se a nós na Spark 2026 — a Conferência de Clientes d Nozomi Networks !
Inscreva-se
A plataforma Nozomi Networks auxilia os órgãos do Departamento de Defesa (DoD) e os contratados do Setor de Defesa Industrial (DIB) a automatizar com segurança as avaliações de configuração de segurança DISA STIG para ativos do Programa de Apoio à Defesa ( OT ), consolidar as evidências de conformidade e acompanhar centralmente as alterações ao longo do tempo.
Os Guias Técnicos de Implementação de Segurança (STIGs) são guias de configuração de segurança desenvolvidos e mantidos pela Agência de Sistemas de Informação da Defesa (DISA) para os sistemas do Departamento de Defesa dos Estados Unidos (DoD). Eles traduzem requisitos mais amplos de segurança cibernética em verificações específicas de configuração, no nível do produto, para sistemas operacionais, aplicativos, dispositivos de rede e outras tecnologias, ajudando as organizações a implementar e avaliar os requisitos aplicáveis dentro da Estrutura de Gestão de Riscos do DoD e da estrutura de controles da norma NIST SP 800-53.
Os STIGs são relevantes para os órgãos do Departamento de Defesa (DoD), organizações da base industrial de defesa (DIB), integradores de sistemas e prestadores de serviços que dão suporte a ambientes do DoD, bem como para outros ambientes que utilizam as diretrizes de segurança do DoD.
As normas STIGs se aplicam a sistemas que rodam Windows, Linux, macOS e outras tecnologias abrangidas. Em ambientes do Departamento de Defesa (DoD), o desafio consiste em aplicar e validar requisitos de configuração detalhados de maneira consistente em ambientes amplos, distribuídos e diversificados.
Avaliações manuais do
As equipes de segurança precisam interpretar e validar manualmente centenas de requisitos de configuração técnica, o que torna as avaliações lentas e difíceis de escalar.
Ambientes distribuídos
Locais distribuídos, sistemas sensíveis, ambientes operacionais diversos e acesso limitado aos dados de configuração no nível do host tornam as abordagens centradas em TI impraticáveis.
Evidências fragmentadas
Os resultados estão espalhados por scanners, planilhas e relatórios, o que dificulta entender quais ativos não passaram em quais verificações, por quê e o que precisa ser corrigido.
Falta de visibilidade centralizada dos ativos
Sem avaliações centralizadas e repetíveis, as equipes têm dificuldade para compreender o estado das configurações e identificar quando os sistemas deixam de estar em conformidade.
Nozomi Arc Os sensores automatizam a conformidade com o DISA STIG em ambientes distribuídos de OT , avaliando as configurações de segurança de terminais OT baseadas em Windows, Linux e macOS em relação a padrões de referência, consolidando a comprovação de conformidade e acompanhando centralmente as alterações ao longo do tempo, tanto no local quanto no Vantage ou noVantage for Government, nossa plataforma SaaS certificada pelo FedRAMP® Classe C (Moderada).
OT e os sistemas ciberfísicos em ambientes do Departamento de Defesa (DoD) costumam ser executados em hosts Windows e Linux que estão sujeitos aos requisitos do STIG. No entanto, locais distribuídos, sistemas operacionais sensíveis e o acesso limitado aos dados de configuração no nível do host tornam impraticáveis as abordagens de avaliação centradas em TI.
Nozomi Arc Os sensores coletam evidências de configuração diretamente dos terminais d OT , complementadas pelo monitoramento passivo das comunicações de rede, com a implementação de sondagens ativas seguras prevista para versões futuras. Os resultados são exibidos em cada perfil de ativo, juntamente com outras informações de segurança, proporcionando às equipes uma visibilidade consistente e repetível da conformidade em todos os locais d OT .
A plataforma Nozomi Networks oferece uma maneira segura e escalável de executar SCAs repetíveis em ambientes distribuídos, centralizar os resultados e comprovar a conformidade.
Avaliações automatizadas do
Avalia regras
diretamente contra os produtos importados
parâmetros de referência de segurança com base em evidências de configuração de terminais coletadas por meio de sensores d Nozomi ,Arc e monitoramento passivo de rede.
Visibilidade e acompanhamento centralizados
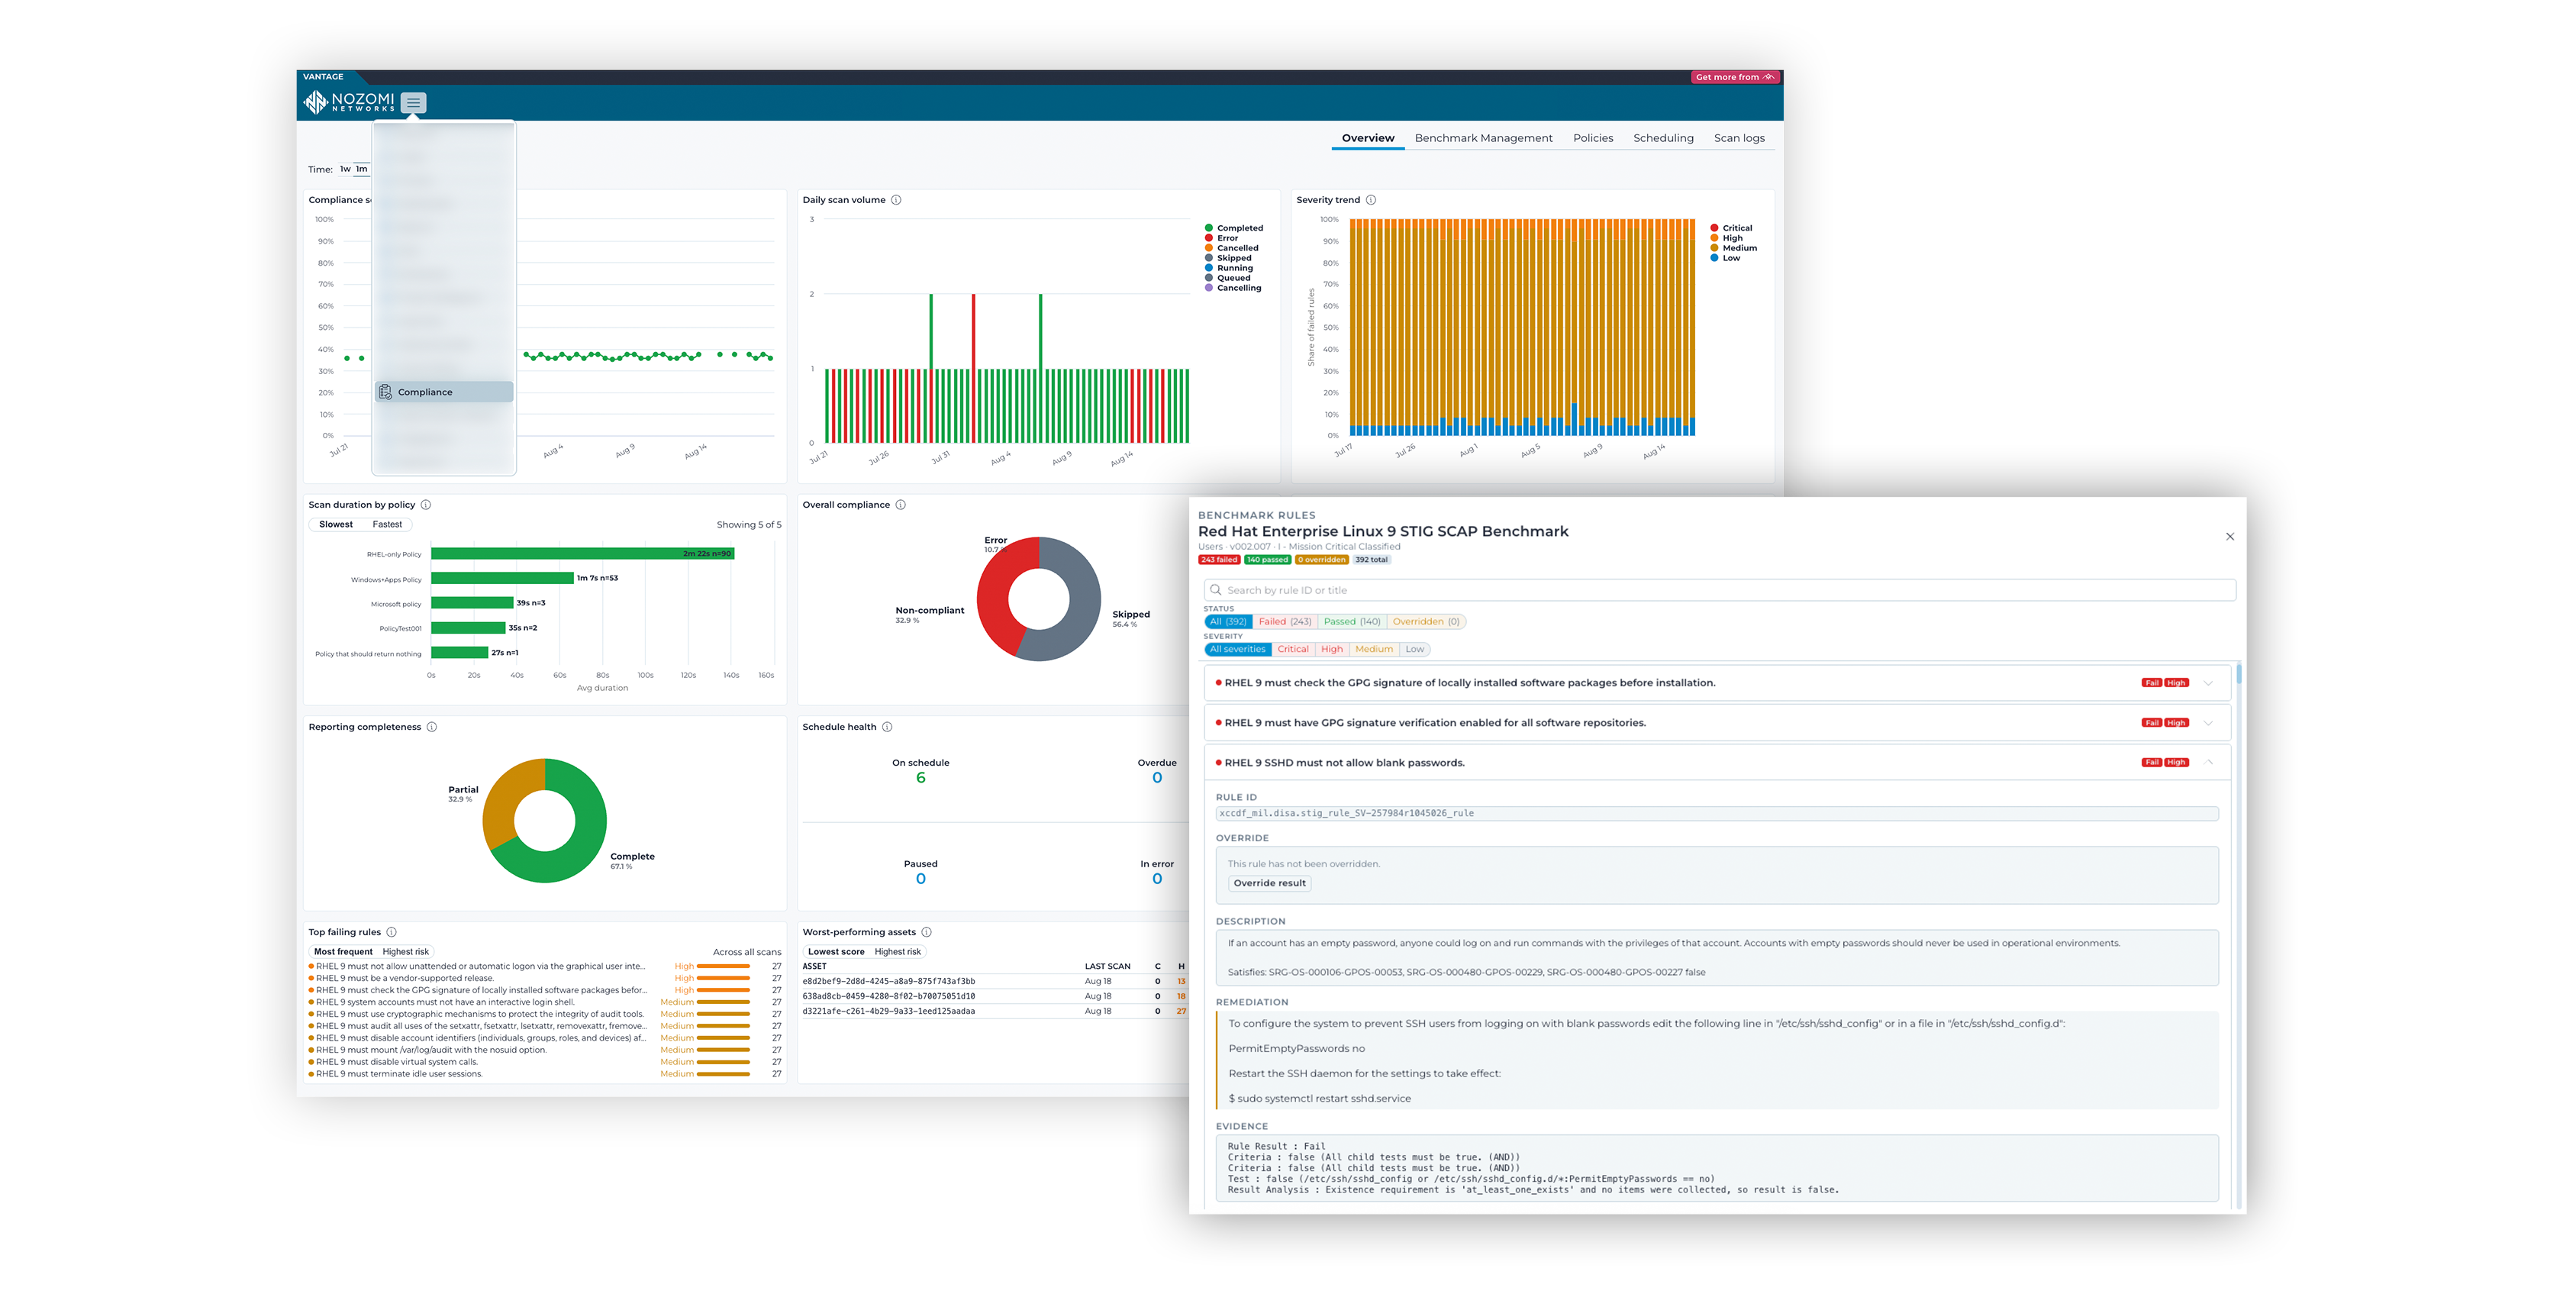
Centraliza os resultados de todos os ativos, referências, políticas e verificações individuais, com acesso às constatações no nível das regras para entender o que falhou e por quê.

Preparado para implantação em grande escala
Executa avaliações repetíveis e programadas em ambientes distribuídos, com suporte a fluxos de trabalho centralizados, tanto no local quanto na nuvem.

Conformidade comprovada
Exibe os resultados de aprovação/reprovação, detalhes das regras, evidências coletadas e orientações de correção para todos os parâmetros de referência e ativos, com contexto adicional nos perfis de cada ativo.